
Der Cyber Resilience Act (CRA) wird für viele Unternehmen zunehmend konkret: Gilt der CRA für mein Produkt? Welche Anforderungen muss ich erfüllen? Welche Prozesse sind bereits abgedeckt – und wo gibt es noch Lücken?
Genau bei diesen Fragen unterstützt die OCCTET CRA Self-Assessment Plattform. Die aktualisierte Version ist jetzt nach erfolgreicher Validierung live in Production. OCCTET (Open Source Compliance: Comprehensive Techniques and Essential Tools) ist ein von der EU gefördertes Projekt, das kleine und mittelständische Unternehmen bei der Umsetzung der CRA-Anforderungen unterstützt.
Die Plattform richtet sich besonders an kleine und mittlere Unternehmen, die ihre Produkte im Hinblick auf die Anforderungen des Cyber Resilience Act besser einordnen und erste konkrete Schritte zur Vorbereitung ableiten möchten.
Warum jetzt?
Handeln ist angesagt: Die CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle gelten seit dem 11. September 2026; die vollständige Anwendung des CRA folgt am 11. Dezember 2027.
Vom CRA-Check zur konkreten GAP-Analyse
Ein zentraler Bestandteil der Plattform ist die CRA Requirements Journey. Sie führt durch die relevanten Fragen rund um die Anwendbarkeit des CRA und hilft dabei, den eigenen Status strukturiert zu erfassen.
Dabei geht es unter anderem um Fragen wie:
- Fällt das eigene Produkt überhaupt in den Anwendungsbereich des CRA?
- Welche bestehenden Sicherheits-, Entwicklungs- und Compliance-Prozesse sind bereits relevant?
- Welche Rolle hat das Unternehmen im Zusammenhang mit dem Produkt?
- Welche Risikoklasse ist für das Produkt relevant?
- Welches Konformitätsbewertungsverfahren kommt infrage?
Am Ende steht nicht einfach nur eine Liste beantworteter Fragen. Die Ergebnisse werden zu einer GAP-Analyse zusammengeführt.
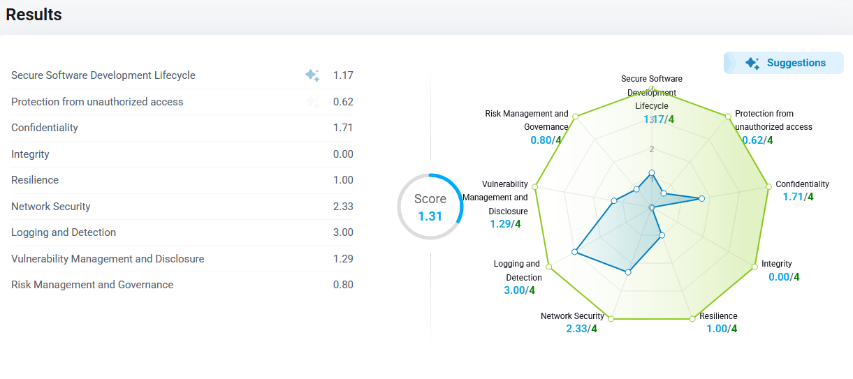
Dabei werden verschiedene Bereiche betrachtet, unter anderem Secure Software Development Lifecycle, Schutz vor unbefugtem Zugriff, Vertraulichkeit, Integrität, Resilienz, Netzwerksicherheit, Logging und Detection, Vulnerability Management sowie Risk Management und Governance.
Die einzelnen Kategorien werden bewertet und zu einem übersichtlichen Gesamtbild zusammengeführt. Ein Wert von 4 entspricht dabei einer guten Abdeckung der jeweiligen Kategorie im Hinblick auf die CRA-Anforderungen. So lässt sich auf einen Blick erkennen, in welchen Bereichen bereits gute Voraussetzungen bestehen und wo noch Handlungsbedarf besteht.
Welchen Nutzen beziehen Unternehmen konkret?
Die Self-Assessment Platform soll vor allem dabei helfen, aus den Anforderungen des CRA konkrete nächste Schritte abzuleiten.
Das Ergebnis umfasst unter anderem:
- eine schriftliche Einschätzung zur Anwendbarkeit des CRA,
- eine Empfehlung, in welchem Umfang der CRA auf das Produkt zutrifft,
- die Bestimmung der relevanten Anforderungssätze,
- eine Einschätzung des passenden Konformitätsbewertungsverfahrens – also beispielsweise Selbstbewertung oder externe Zertifizierung,
- sowie einen GAP-Analyse-Bericht, der die aktuelle Situation strukturiert darstellt.
Damit soll die Plattform Unternehmen nicht die gesamte Umsetzung des Cyber Resilience Act abnehmen, sondern zunächst Orientierung schaffen: Wo stehen wir? Welche Anforderungen betreffen uns? Und an welchen Stellen besteht konkreter Handlungsbedarf? Das Self-Assessment bildet damit den Einstieg in die weitere Analyse – es zeigt auf, wo genauer hingeschaut werden muss.
Genau hier setzt die OCCTET-Toolchain an. Denn für die CRA-Umsetzung reicht es nicht aus, Anforderungen lediglich in einem Fragebogen abzuhaken. Insbesondere bei Software mit zahlreichen Open-Source-Komponenten und Abhängigkeiten müssen auch deren Lizenzen, Schwachstellen und Abhängigkeiten konkret betrachtet werden. Der ORT-Server und der OCCTET Curator unterstützen dabei die Analyse und anschließende manuelle Prüfung, während die föderierte Datenbank von VulnerableCode zusätzliche Informationen zu bekannten Schwachstellen bereitstellt. Die Ergebnisse können anschließend unter anderem in Formaten wie SPDX- oder CycloneDX-SBOMs sowie VEX-Statements weiterverarbeitet werden.
Der Mehrwert von OCCTET liegt damit in der Verbindung von regulatorischen Anforderungen mit der tatsächlichen technischen Beschaffenheit eines Softwareprodukts. Das Self-Assessment zeigt, wo Handlungsbedarf besteht; die Toolchain hilft dabei, was technisch dahintersteht und welche Informationen für die weitere Bewertung und Dokumentation relevant sind. So werden CRA-Anforderungen mit konkreten Open-Source-Komponenten, Softwareabhängigkeiten, SBOMs und Vulnerability Management verknüpft.
Noch mehr Inhalte und Werkzeuge
Mit dem aktuellen Release wurde die Plattform nicht nur um die neue CRA Requirements Journey erweitert. Auch der Cybersecurity Tools Catalogue wurde ausgebaut.
Neu ist außerdem die Möglichkeit, mithilfe von Oxy KI-gestützt im Katalog nach passenden Tools zu suchen. Dadurch soll es einfacher werden, für konkrete Anforderungen oder Fragestellungen geeignete Werkzeuge zu finden.
Auch die Inhalte der Plattform wurden weiter aktualisiert und stehen in Englisch, Deutsch und Französisch zur Verfügung.
Jetzt selbst ausprobieren
Die aktualisierte OCCTET CRA Self-Assessment Platform ist ab sofort öffentlich verfügbar.
Wer sich mit dem Cyber Resilience Act beschäftigt und zunächst einmal herausfinden möchte, welche Anforderungen für das eigene Produkt relevant sein könnten, kann die Plattform direkt ausprobieren:
OCCTET CRA Self-Assessment Platform:
cra.occtet.eu
Die Plattform wurde im Rahmen des OCCTET-Projekts entwickelt und unterstützt insbesondere KMUs dabei die Anforderungen des Cyber Resilience Act umzusetzen.
Nächster Beitrag